五度妙笔
 企业透视镜
 API商城

 数据库
省自然资源厅开展人工智能安全专题警示教育
9月14日至20日是2026年国家网络安全宣传周,活动主题是“网络安全为人民,网络安全靠人民”。为进一步加强全省自然资源系统网络安全管理,提升干部职工网络安全意识,防范网络安全风险,共筑网络安全防线,9月17日,省自然资源厅举办“自然资源大讲堂”(第三讲)暨网络安全警示教育视频会,组织全省自然资源系统干部职工开展人工智能安全专题培训学习。
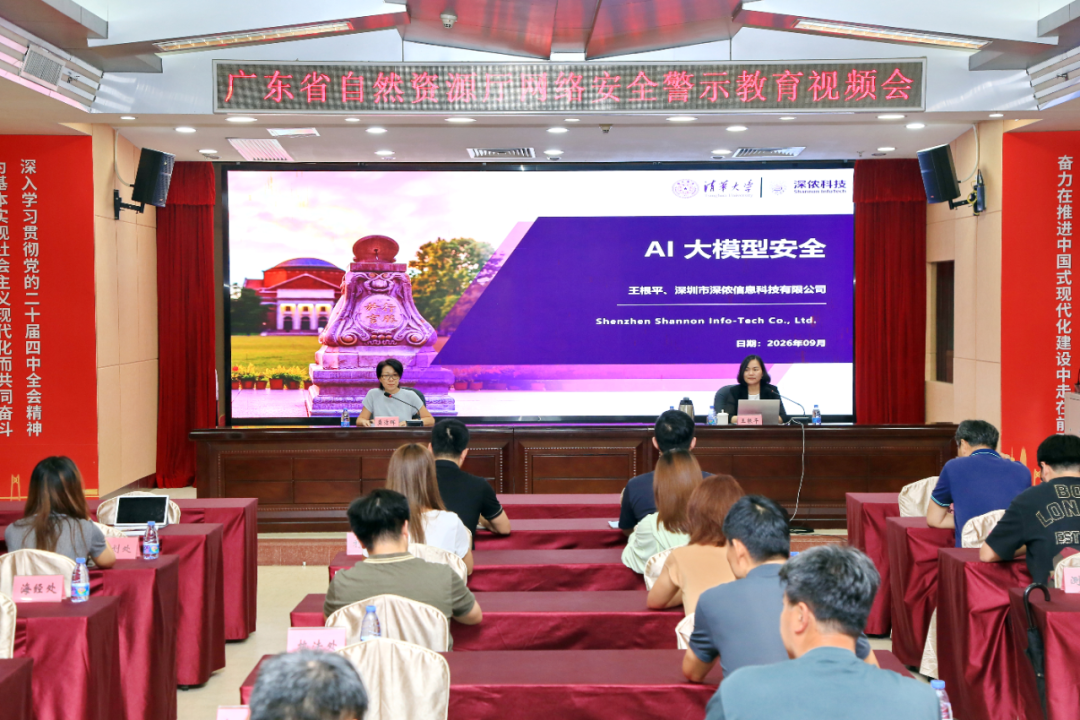
本次培训以“人工智能安全教育”为主题,邀请清华大学电子与信息创新领军工程博士王根平授课。结合人工智能技术发展前沿,围绕大模型五大核心安全风险展开系统讲解,从模型层、内容层、系统层到应用层完整梳理AI安全链条,对大模型训练、推理到实际应用过程中可能存在的风险点进行深度剖析。
随着大模型广泛应用,后门攻击、对抗攻击、模型幻觉生成、越狱攻击等威胁接踵而至。攻击者通过微小扰动、恶意提示词等手段,可诱导模型输出错误结论、生成虚假信息,绕过原有安全约束输出违规内容。针对这类大模型决策可靠性隐患,可通过风险分类识别,实现对输入输出提示内容的安全甄别与防护。
大模型极易被恶意提示诱导,造成训练数据、业务隐私信息泄露;同时文、图、视频等多模态AI生成内容大量涌现,内容鉴伪难度持续加大。针对模型反演、成员推理、提示注入等攻击手段,需强化隐私检测能力,提升AI生成内容识别、溯源鉴伪水平,防范虚假伪造信息传播。
大模型训练及推理均需消耗算力资源,攻击者可构造特殊输入,诱导模型生成长序列内容,消耗算力、拉高延迟,造成服务资源耗尽,引发拒绝服务,影响业务系统正常运转。需要引起政务人工智能应用建设高度警惕。
以大模型为核心的智能体具备工具调用、记忆存储、环境交互能力,带来多重安全威胁。工具调用环节易出现越狱、指令注入、结果篡改;记忆模块会遭遇数据投毒、检索劫持、信息泄露;多智能体交互还会出现恶意协同攻击。目前的智能体系统存在远程代码执行、凭证泄露、目录遍历、跨代理操纵等现实风险,需严格管控权限、做好输入输出校验
点云、3DGS、3D‑LLM等三维技术,在自然资源测绘、实景三维等业务领域应用前景广阔,但同样面临后门、对抗攻击、数据投毒、模型幻觉等安全问题。三维数据遭受攻击后,会直接改变空间识别、重建结果,对空间认知相关业务的准确性构成威胁。
本次课程兼顾技术原理与政务场景实际,既面向技术人员解析攻防机理,也面向普通干部职工普及AI安全治理认知。不少参训干部职工表示,自然资源行业应用新技术快,数据价值高,安全责任大。今后工作中将把本次学习成果转化为履职实效,树立AI安全底线思维,在数字化智能化业务建设中同步规划安全防护,兼顾创新发展与安全防控,守牢自然资源系统网络与数据安全关口。
【统筹:科技与交流合作处;通讯员:厅事务中心 冯建奎】
- THE END -
广东自然资源融媒体团队出品,转载请注明出处