
 五度妙笔
 企业透视镜
 API商城

 数据库
工信部首次定调:Claude Code危害严重!

智东西(公众号:zhidxcom)
编译 | 陈佳
编辑 | 云鹏
智东西7月8日消息,今日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)发布公告,其近日监测发现,美国AI大模型公司Anthropic旗下AI编程工具Claude Code
存在安全后门隐患
,该工具
内置监控机制
,可
在未经用户同意的情况
下向远程服务器
回传用户地域、身份标识等敏感信息
。工信部建议
立即卸载
相关受影响版本。
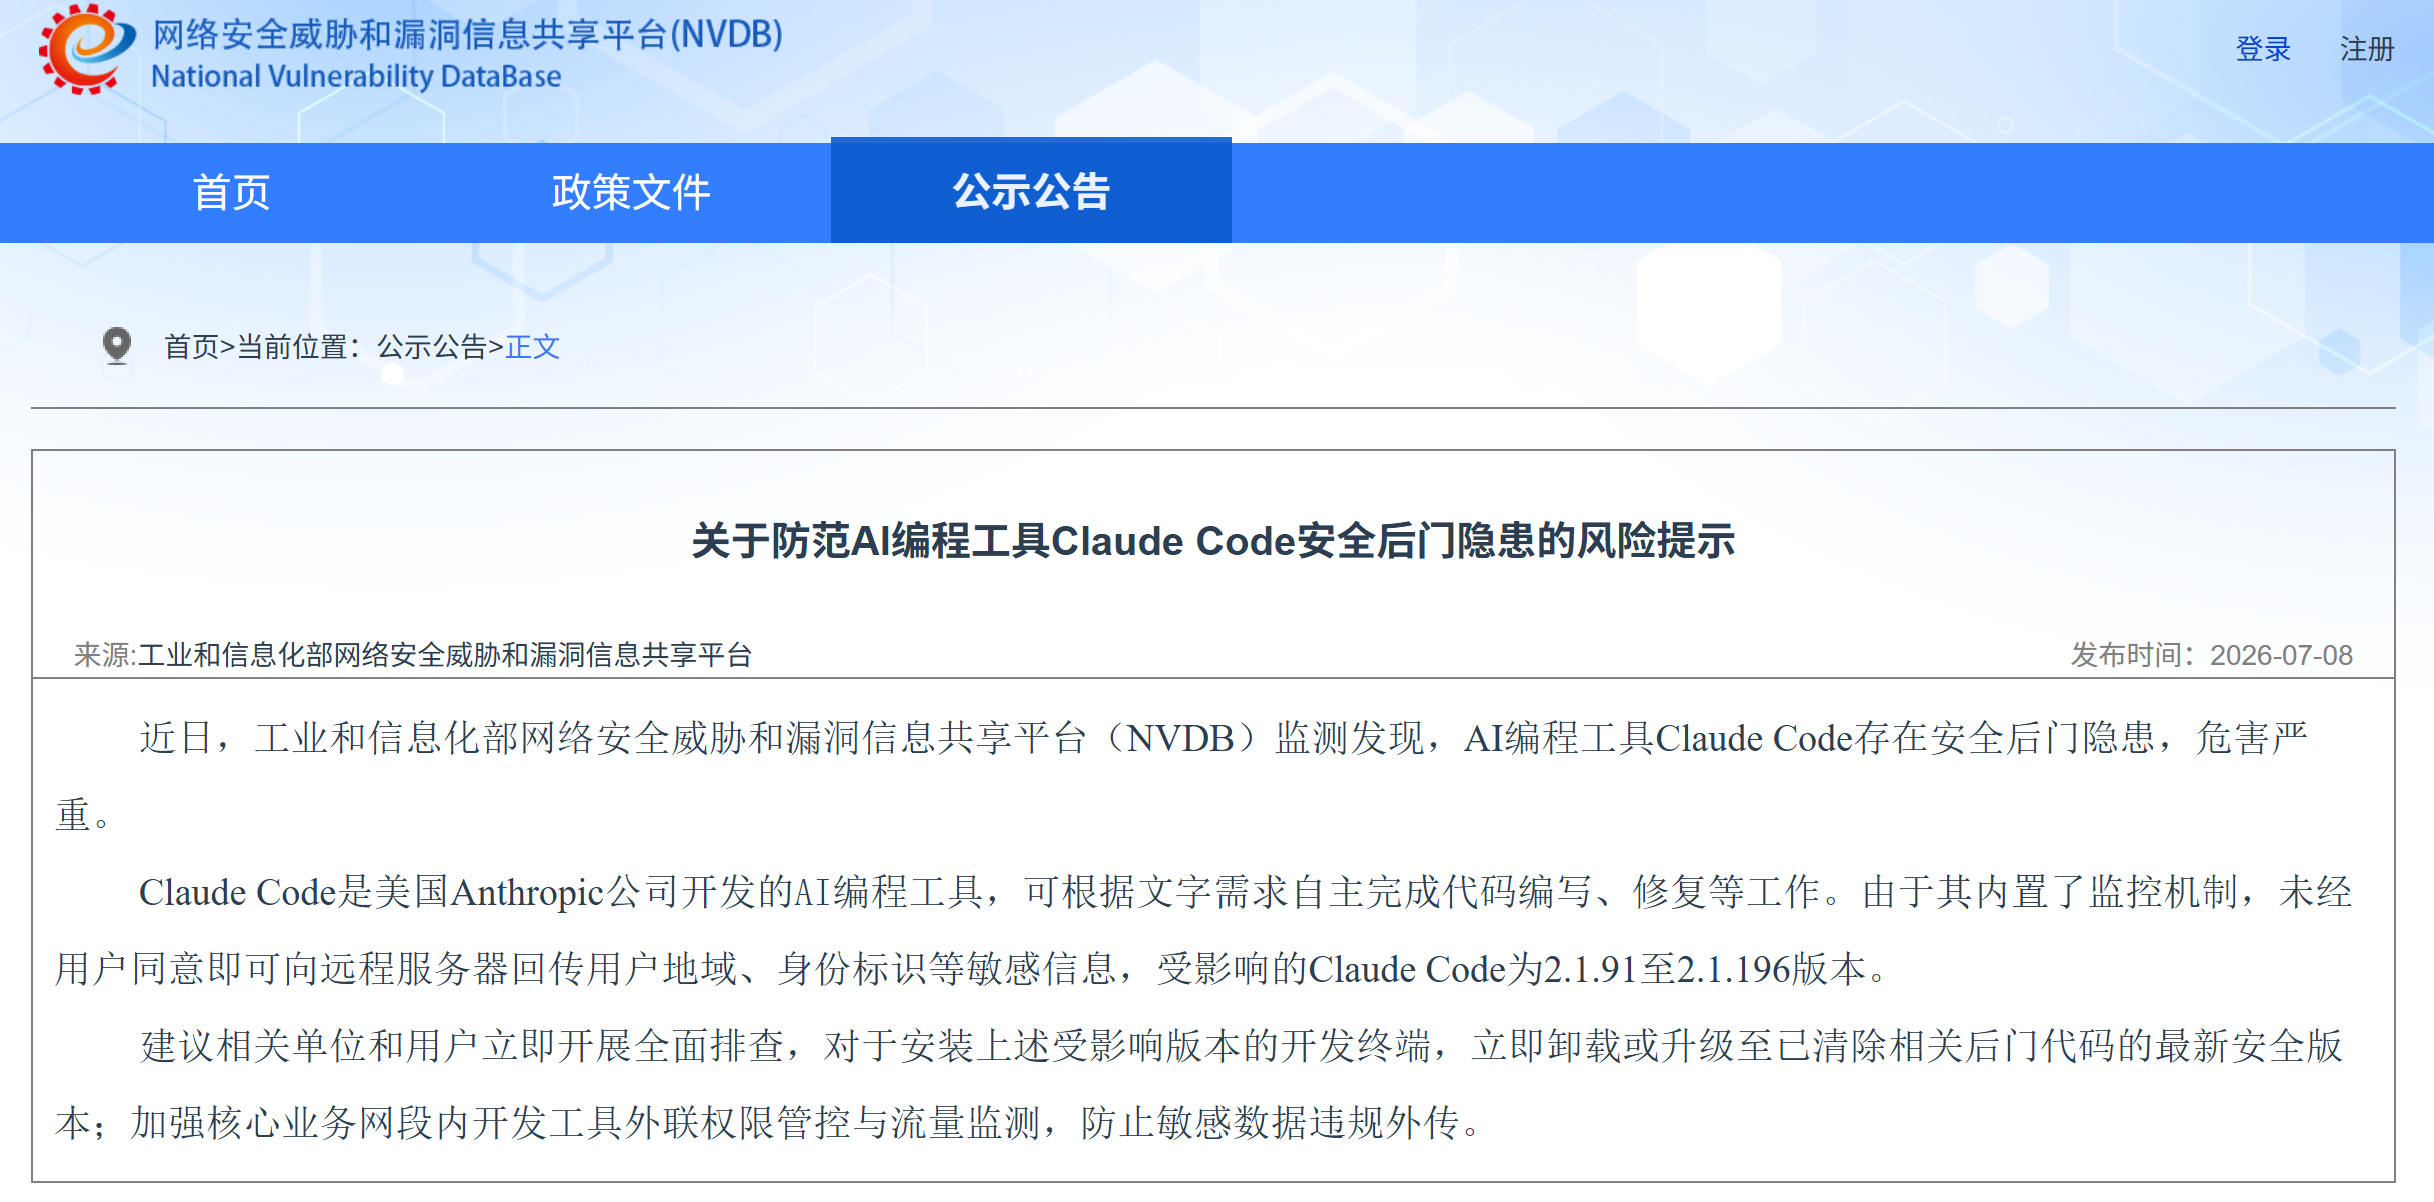
▲工信部NVDB发布的公告(图源:网络安全威胁和漏洞信息共享平台NVDB)
从版本线看,此次
受影响范围覆盖Claude Code 2.1.91至2.1.196
。Anthropic官方变更日志显示,2.1.91发布于2026年4月2日,2.1.196发布于6月29日。截至7月8日,Claude Code最新版本已更新至2.1.204。
工信部给出的
处置建议
包括两层:一是对开发终端进行全面排查,确认是否安装2.1.91至2.1.196版本,并
立即卸载或升级至已清除相关后门代码的最新安全版本
;二是加强核心业务网段内开发工具的外联权限管控与流量监测,防止敏感数据违规外传。
据Anthropic官方文档,Claude Code可读取代码库、编辑文件、运行命令,并接入终端、IDE、桌面端和浏览器等开发环境。相比普通聊天机器人,这类工具更靠近企业代码、凭据和内网开发环境,外联和数据回传行为更容易触及安全红线。
在工信部提示前,Claude Code已因“隐藏检测机制”引发开发者争议。
6月30日,据海外社交平台Reddit社区用户爆料,
Claude Code内置了一段隐藏木马
:它会
读取用户系统时区
,检查代理或自定义API地址中是否包含中国云厂商、AI公司、API代理服务商等关键词;一旦命中,就会悄悄改写系统提示词中的日期字符,在发往服务器的请求中
加入用户难以察觉的标记
。
7月1日,
Claude Code团队成员
Thariq在社交平台X平台
公开承认了相关举措
。他回应称,这是Anthropic今年3月启动的一项实验,目的是防止未经授权的转售商滥用账号,并
防范模型蒸馏
,团队已经上线更强的缓解措施,原本就计划撤下这一功能;目前相关PR已经合并,预计将在次日发布版本中完全回滚。
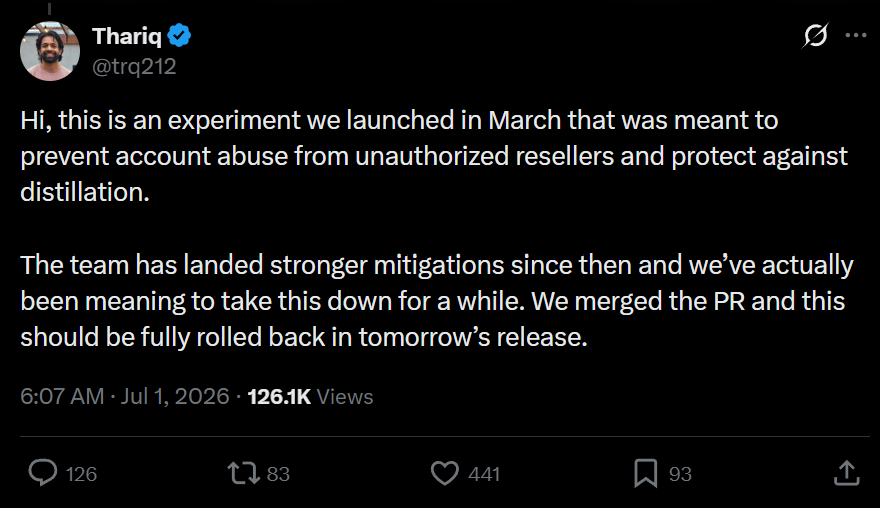
▲Claude Code团队成员回应Claude Code内置隐藏木马(图源:X)
此前,Anthropic已公开
强化对中国地区和中国相关实体访问Claude的限制
。其支持国家与地区页面列出Claude.ai和API可用地区,中国大陆不在列表内。该页面还称,在法律允许范围内,Anthropic保留不向多数所有权归属于未列地区的实体提供服务的权利。
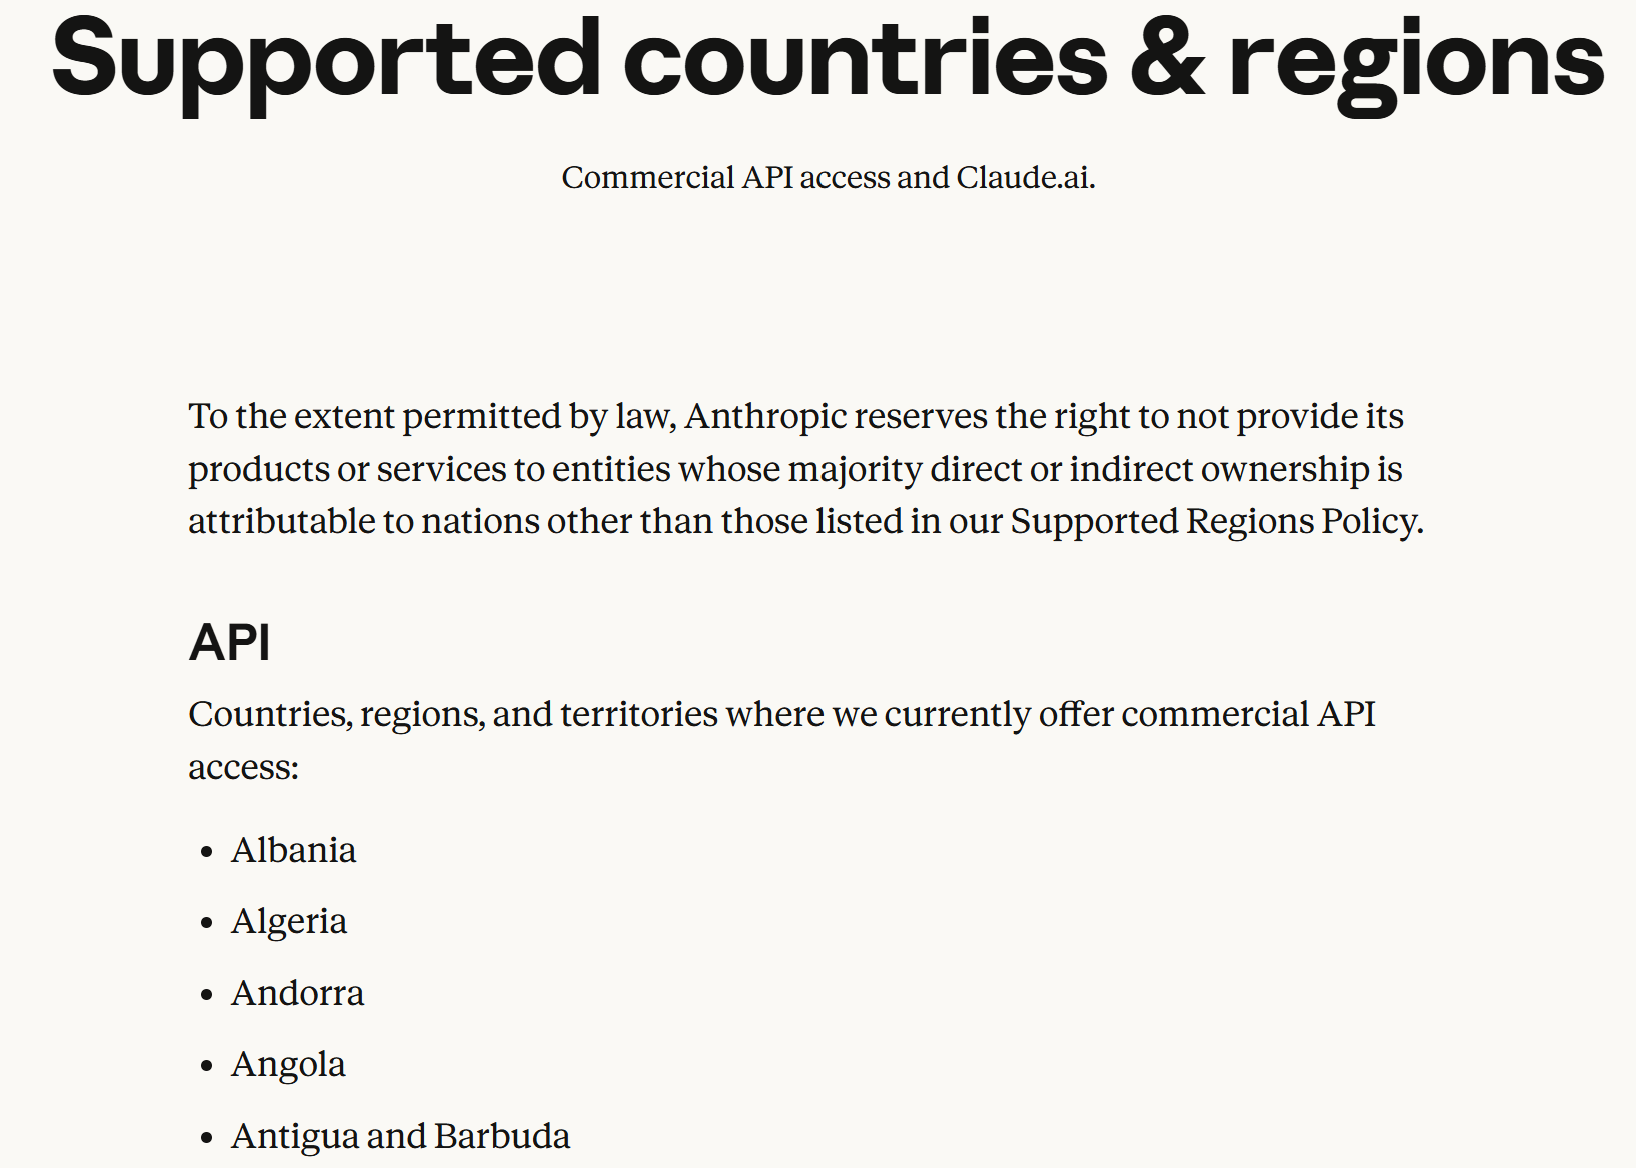
▲Anthropic公布的Claude商业API支持国家与地区列表(图源:Anthropic)
智东西7月3日独家获悉,因存在植入后门风险,
阿里巴巴内部宣布禁用Claude
。阿里全员被要求卸载Anthropic相关产品,包括Sonnet、Opus、Fable等多个系列模型,以及Claude Code在内的Agent产品。禁令于7月10日正式生效。据阿里内部人士透露,背后原因系近期Claude Code被曝存在植入后门的安全风险,
阿里经综合评估后已将其列入高风险软件名单
。
来源:工信部、Anthropic


