五度妙笔
 企业透视镜
 API商城

 数据库
Claude Duet来了:Agent主动工作后,企业要管好哪四个边界?

过去,Agent通常由用户发起任务:用户提出问题或下达指令,Agent再调用工具完成工作。Claude Duet展示了另一种工作方式:它会查看用户连接的应用,每天生成一份晨间简报,并在白天按设定间隔继续检查账户,发现需要用户处理的事项时再发出提醒。
用户也可以把较复杂的任务交给Duet;即使关闭应用或离开设备,任务仍可在云端继续处理。Anthropic于2026年10月21日开放Claude Duet研究预览。官方同时说明,当前版本仍可能误读邮件线程或误判事项紧急程度。[1][2]
这类主动式Agent把运行控制的关注点从单次工具调用扩展到任务何时启动、执行前如何确认、跨应用信息如何流动,以及中断后能否安全继续。对Agent Runtime(Agent运行时)而言,这些问题需要被纳入同一条执行链。本文围绕四个方面展开分析。
主动式Agent的控制边界,需要从“能否调用工具”前移到“是否应该启动任务”。
Anthropic说明,Duet会每隔数小时检查用户连接的账户,而不是持续监控;连续检查会更快消耗套餐使用额度。两次检查之间到达的紧急事项,可能要等到下一轮检查才会被发现。这是官方披露的产品运行方式和当前限制。[1][2]由此可以进一步推论,检查频率会影响发现延迟与资源消耗,但如何平衡,还需要结合提醒准确性和任务价值验证。
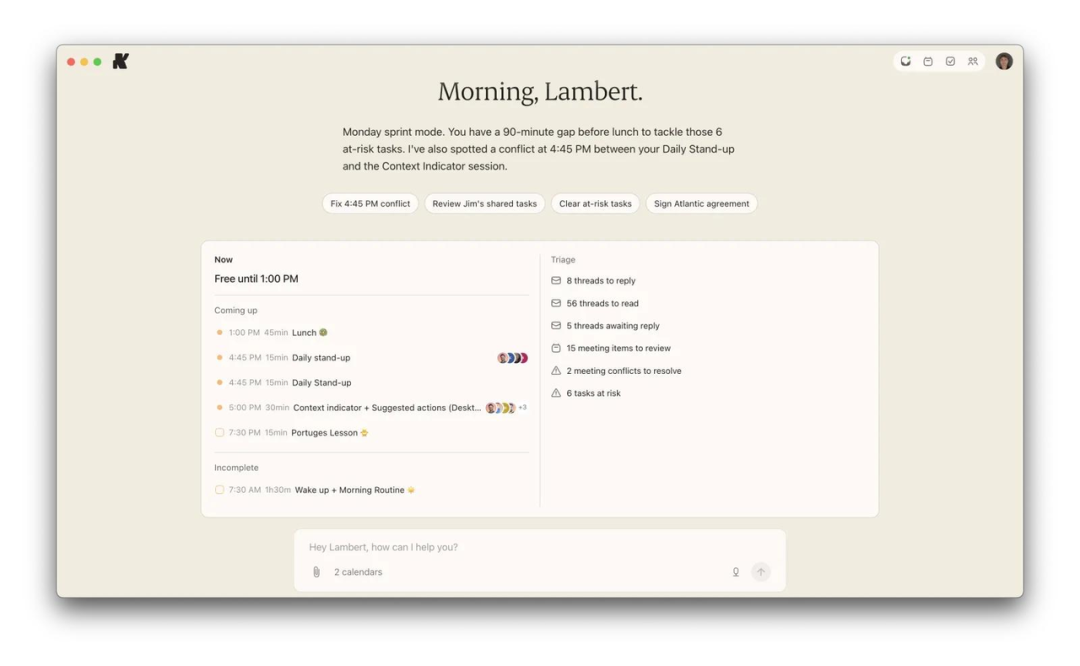
触发策略(Trigger Policy)需要独立于工具权限设计。工具权限回答Agent能否读取日历或邮件;触发策略回答一次变化是否值得创建任务、是否需要提醒用户。例如,临近会议的时间冲突可能需要及时提示,普通评论则可以进入汇总。策略还需要考虑事件优先级、截止时间和用户的安静时段,并对同一事项的连续更新去重,避免一次变化触发多条提醒或重复任务。
我的判断是,提高主动性的第一步不是尽可能多地触发任务,而是减少无价值启动。可以先为一种高价值事件设置明确阈值,记录触发原因、资源预算和处理结果;评估时同时观察漏报、无效提醒、发现延迟和单项任务消耗。这些是企业落地时建议验证的指标,并非Anthropic已公开的Duet评测结果。
批准记录只有在执行对象、内容和范围仍与批准时一致,才具有执行依据。
Anthropic对Duet的公开说明是:发送消息、付款、签署文件或删除内容前,Duet会展示准备执行的动作并等待用户批准;证券交易、账户间转账、访问他人账户等操作,则属于即使获批也禁止的范围。[1][2]这说明Duet同时设置了需要用户批准的动作和不可执行的动作。公开资料没有说明审批是否具有统一有效期,也没有披露内容变化时的具体重新审批机制。因此,不能仅凭“执行前询问”推断它已经解决了长任务中的授权时效问题。图2展示的是Claude in Chrome权限指南中的“Skip all approvals”选项,属于另一产品的权限模式,不是Duet的审批界面;它仅作为Anthropic其他产品的权限设置对照。[3]

因此,企业在设计长任务授权时,可以把批准绑定到具体对象、版本、操作范围和失效条件。假设用户批准发送合同V1,执行前协作者将文件替换为V2,如果系统仍沿用旧批准,就可能发送未经确认的内容。这是TOCTOU(Time of Check to Time of Use,检查时与实际使用时之间状态发生变化)问题。审批记录应对应可核验的内容摘要或版本标识,并在最终提交前检查接收方、附件和关键字段是否仍与批准时一致。
审批有效性也不宜只靠统一倒计时判断。合同版本、接收方或金额发生变化,都可能使原批准失效;如果对象和内容未变,低风险操作则未必需要反复确认。企业可以在最终提交入口执行确定性校验,发现关键差异就暂停并展示变化。这是面向企业Agent的工程设计建议,并非对Duet现有审批实现的描述。
单次工具调用合法,并不足以证明组合后的信息外发合理。
Anthropic披露,Duet使用专门的分类器和安全系统提示词(system prompt)检查每条消息,以降低敏感信息泄露风险。信用卡号、政府身份证件等最严格类别的信息被设计为拒绝分享;健康或个人财务等其他敏感信息,则只有在用户明确指示发送时才会放行。[1]这项披露针对消息内容的外发边界,不能扩展解读为完整的数据血缘追踪或端到端信息流控制。
企业的策略判断还需要同时考虑信息来源、内容、接收方和用途。Agent可以获准读取客户邮件、汇总财务记录并向外部顾问发送报告,但这几项权限不能自动组合成任意共享客户信息的许可。
信息流控制的难点在于,敏感性可能在摘要和聚合后发生变化。单条邮件看起来不敏感,跨应用汇总后却可能暴露客户身份或经营状况。因此,输出检查不能只看原始消息,还应覆盖Agent生成的摘要、报告等派生内容,审计记录也要保留判断依据。企业可以先从少量明确规则开始,例如客户明细只进入内部报告,外部报告只包含通过检查的汇总数据,再逐步扩展覆盖范围。这是企业侧的数据治理建议,不代表Duet已经公开实现了完整的数据血缘控制。
恢复执行进度与确认任务仍可继续,是两项不同的工作。
先区分两种“离开当前界面后继续工作”的形态。Claude Duet运行在自己的云端虚拟机中,用户关闭应用或离开设备后,任务仍可继续;Claude Cowork的Dispatch则把手机发来的任务交给用户桌面执行,电脑需要保持唤醒且Claude Desktop保持打开。[1][4]两者都支持用户不守在当前界面,但运行位置和对本地环境的依赖不同。

Anthropic在Managed Agents工程文章中公开了一种长周期Agent架构:将Claude与Harness(Agent运行控制循环)、Sandbox(执行沙箱)以及Session(持久化会话事件日志)拆分为相对独立的组件。Session记录运行过程中发生的事件;Harness发生故障后,可以启动新实例,读取事件日志并从最近事件恢复。[5]这里引用的是Managed Agents的工程实践,不是Claude Duet内部架构的披露。
日志记录的是系统已知的执行历史,外部系统才提供当前业务状态。以批量处理发票为例,假设任务中断期间,人工已经完成部分付款。恢复时如果直接重放尚未确认的步骤,就可能重复提交;如果只相信本地“尚未成功”的标记,也无法排除请求已被外部系统接受、响应却丢失的情况。
恢复后的提交入口应先查询外部结果,再判断是否重试;支持幂等键(idempotency key)的接口,应复用同一次业务操作的标识。结果不明时先核对;任务目标、关键对象或授权条件发生变化时,重新规划或请求确认。
主动式Agent的落地价值,取决于用户离开后,系统能否持续守住任务启动、操作授权、信息外发和恢复执行这几类条件。对Runtime(运行时)研发而言,可以先选一个跨应用任务,把启动依据、批准对象、外发限制和恢复后的业务核验记录在同一条审计链上,再验证任一关键条件变化时,任务能否暂停、重新确认或安全继续。长期运行的可靠性,最终要落实到这些可验证的暂停与继续条件上。
参考文献
Anthropic. Introducing Claude Duet. 2026-10-21. — Anthropic Help Center. Get started with Claude Duet. — Anthropic Help Center. Claude in Chrome permissions guide. — Anthropic Help Center. Assign tasks from anywhere in Claude Cowork. — Anthropic Engineering. Scaling Managed Agents. 2026-04-08. —