 五度妙笔
 企业透视镜
 API商城

 数据库
微软7月一次性修复622个漏洞,总量刷新补丁星期二历史纪录
2026年7月微软“补丁星期二”正式推送,
本次更新一次性修复了622个微软原生漏洞,覆盖154项安全更新,并同步重新发布了428个非微软 Ch
rom
ium 内核 CVE 漏洞公告,
规模刷新补丁星期二历史纪录。此次更新涵盖 Windows、Microsoft Office、Microsoft Edge、SharePoint Server、SQL Server、Azure、Exchange Server、Microsoft Defender、Visual Studio 等多个产品线,IT 团队需要提前排好部署节奏。
本月修复的漏洞中,
包含3个零日漏洞,其中2个已检测到在野利用、1个在补丁发布前已被公开披露;此外还有多个严重级远程代码执行漏洞,最高 CVSS 评分达到满分10.0
,覆盖企业日常重度依赖的业务系统,现实攻击风险高,需尽快完成修复。
与上月不同,本次的核心风险在于攻击已经发生。两个正被在野利用的零日,直接命中身份
认证
与协作平台这类攻击者的高价值目标,修复紧迫性极高。IT 团队应先修复正被利用的漏洞,再依次处理面向互联网的系统、身份基础设施、协作平台与核心业务服务器。面对数百个更新,确认补丁是否成功部署与审批补丁同样重要。
更新概览与核心风险
本月整体数据:
微软安全补丁:622个
安全更新:154项
零日漏洞:3个
已检测到在野利用:2个
已公开披露零日:1个
重新发布的非微软 CVE(Chromium):428个
最高 CVSS 评分:10.0
按产品家族划分的漏洞数量:
Windows:416个
Microsoft Office:82个
Microsoft Edge:46个
开发工具:27个
SharePoint Server:17个
Azure:11个
SQL Server:8个
Microsoft Defender:5个
Exchange Server:5个
其他微软产品:5个
以上微软产品分布合计622个漏洞。Windows 占本月漏洞的大部分,但影响面远不止终端
操作系统
。IT 团队还需同步关注身份、协作、数据库、网络、浏览器与开发环境等多个方向的更新。
高风险漏洞重点说明
已在野利用的零日漏洞
以下2个漏洞在补丁发布时已检测到在野利用,攻击已经发生,
修复紧迫性最高:
CVE-2026-56155(
Ac
ti
ve Directory Federation Services,权限提升):微软已检测到该漏洞的在野利用。攻击成功后,认证攻击者可在受影响环境中获得提权。使用
AD
FS 的组织应将其作为身份安全的最高优先级,尽快修补,并复查认证活动、管理员权限变更及其他可疑访问迹象。
CVE-2026-56164(Microsoft SharePoint Server,权限提升):该漏洞正被在野利用,可让攻击者获得提权。本地部署 SharePoint Server 的组织应立即修补,尤其是可从互联网访问、或承载敏感业务流程的服务器,并逐台确认更新安装成功。
已公开披露的零日漏洞
CVE-2026-50661(Windows BitLocker,安全功能绕过):该漏洞在微软发布补丁前已被公开披露。微软暂未报告在野利用,但公开披露会提高被利用的风险。IT 团队应优先处理笔记本、共享设备、移动端点,以及易被盗或易遭物理接触的系统,尽快部署更新以降低 BitLocker 保护被绕过的风险。
需重点关注的严重级漏洞
除3个零日外,微软还修复了多个直接命中企业核心服务的严重级远程代码执行漏洞:
最高严重级漏洞(CVSS 10.0)
CVE-2026-58248、CVE-2026-58249(Windows DNS Server,远程代码执行):并列本月评分最高的漏洞。DNS 是名称解析的核心枢纽,可远程利用意味着潜在风险面极大,运行 DNS 角色的域
控制器
与服务器需第一时间修复。
核心基础设施高危风险(CVSS 9.8)
CVE-2026-58245(Windows DHCP Server,远程代码执行):DHCP 服务器在企业环境中几乎无处不在,负责 IP 地址分配,可远程利用意味着整体网络可用性都可能受影响。DHCP 服务器端高危漏洞已纳入72小时紧急修复范围。
CVE-2026-58272(Windows Remo
te
Desktop Services,远程代码执行):远程桌面若广泛可达或暴露公网,等于给攻击者留了一条直达高价值系统的通路,需收紧访问并优先修补。
CVE-2026-58253(Microsoft SharePoint Server,远程代码执行):面向互联网的 SharePoint 服务器需加速处置。
CVE-2026-58257(SQL Server,远程代码执行):可能暴露敏感数据、干扰核心业务应用,更新需与数据库和应用负责人协调,但高价值或暴露系统不应因测试而拖延。
CVE-2026-58261、CVE-2026-58263(Microsoft Office,远程代码执行):影响终端面广,对经常打开外部文件、邮件附件的员工尤其相关。
需要注意的是,面向互联网的服务与纯内网系统修复节奏不同。企业应先厘清哪些资产直接暴露在外、哪些仅内部可达,据此区分“必须抢修”与“可排入常规窗口”的部分,避免出现防护缺口。
补丁优先级部署指南
本月共有622个微软 CVE,IT 团队应根据在野利用状态、系统暴露面、严重级别与业务影响进行分级,而非将所有补丁一视同仁:
24–72小时内修复
优先处置风险最直接的漏洞与系统:
CVE-2026-56155(Active Directory Federation Services)
CVE-2026-56164(Microsoft SharePoint Server)
面向互联网的 SharePoint 环境
身份基础设施
暴露在外的远程桌面服务
支撑关键业务的 DNS 与 DHCP 服务器
2个正被在野利用的零日应在部署队列中优先处理。使用 AD FS 或本地部署 SharePoint Server 的组织应尽快修补受影响系统,并确认安装成功。
72小时内修复
其次,集中处理命中高价值企业基础设施的严重级远程代码执行漏洞,包括:
Windows DNS Server
Windows DHCP Server
SharePoint Server
SQL Server
Windows 远程桌面服务
CVSS 评分为9.8或10.0的系统应优先加速处置,尤其是面向互联网、广泛可达,或对身份认证、网络、协作与业务应用至关重要的系统。
1–2周内修复
CVE-2026-50661(Windows BitLocker)
严重级 Microsoft Office 漏洞
无直接外部暴露的其余严重级更新
影响标准受管终端的高危漏洞
公开披露让 BitLocker 漏洞的修复紧迫性高于一般未被利用的漏洞,笔记本、移动设备与共享系统尤其需要关注。
常规维护周期修复
无公开披露、无确认在野利用、也无明显外部暴露的低严重级漏洞,可纳入常规测试与部署流程处理。
即便是低优先级更新也不应忽视,IT 团队应持续跟踪安装失败、离线设备,以及处于标准维护窗口之外的终端。
最有效的分级方式,是把微软的可利用性信息,与 CVSS 严重级别、暴露面、系统角色和业务影响综合研判。面向互联网的服务、身份系统、域控制器、协作平台与远程访问基础设施,应始终排在处理队列的最前面。
第三方漏洞跟踪提示
微软本轮同步重发布了428个 Chromium 内核 CVE,影响 Microsoft Edge。这些属于非微软漏洞,应与7月修复的622个微软 CVE 分开跟踪。
由于 Edge 在 Windows 环境中部署广泛,浏览器更新应与操作系统、Office 补丁一起纳入同一合规检查。IT 团队应确认受管设备运行的是最新 Edge 版本,并排查因离线、或处于常规管理流程之外而漏掉自动更新的终端。
浏览器漏洞同样可能带来实际风险,尤其是当用户访问不可信网站、打开 Web 应用或处理外部托管内容时。保持 Edge 更新有助于在整体微软补丁部署之外进一步降低风险敞口。
企业如何从容应对补丁星期二?
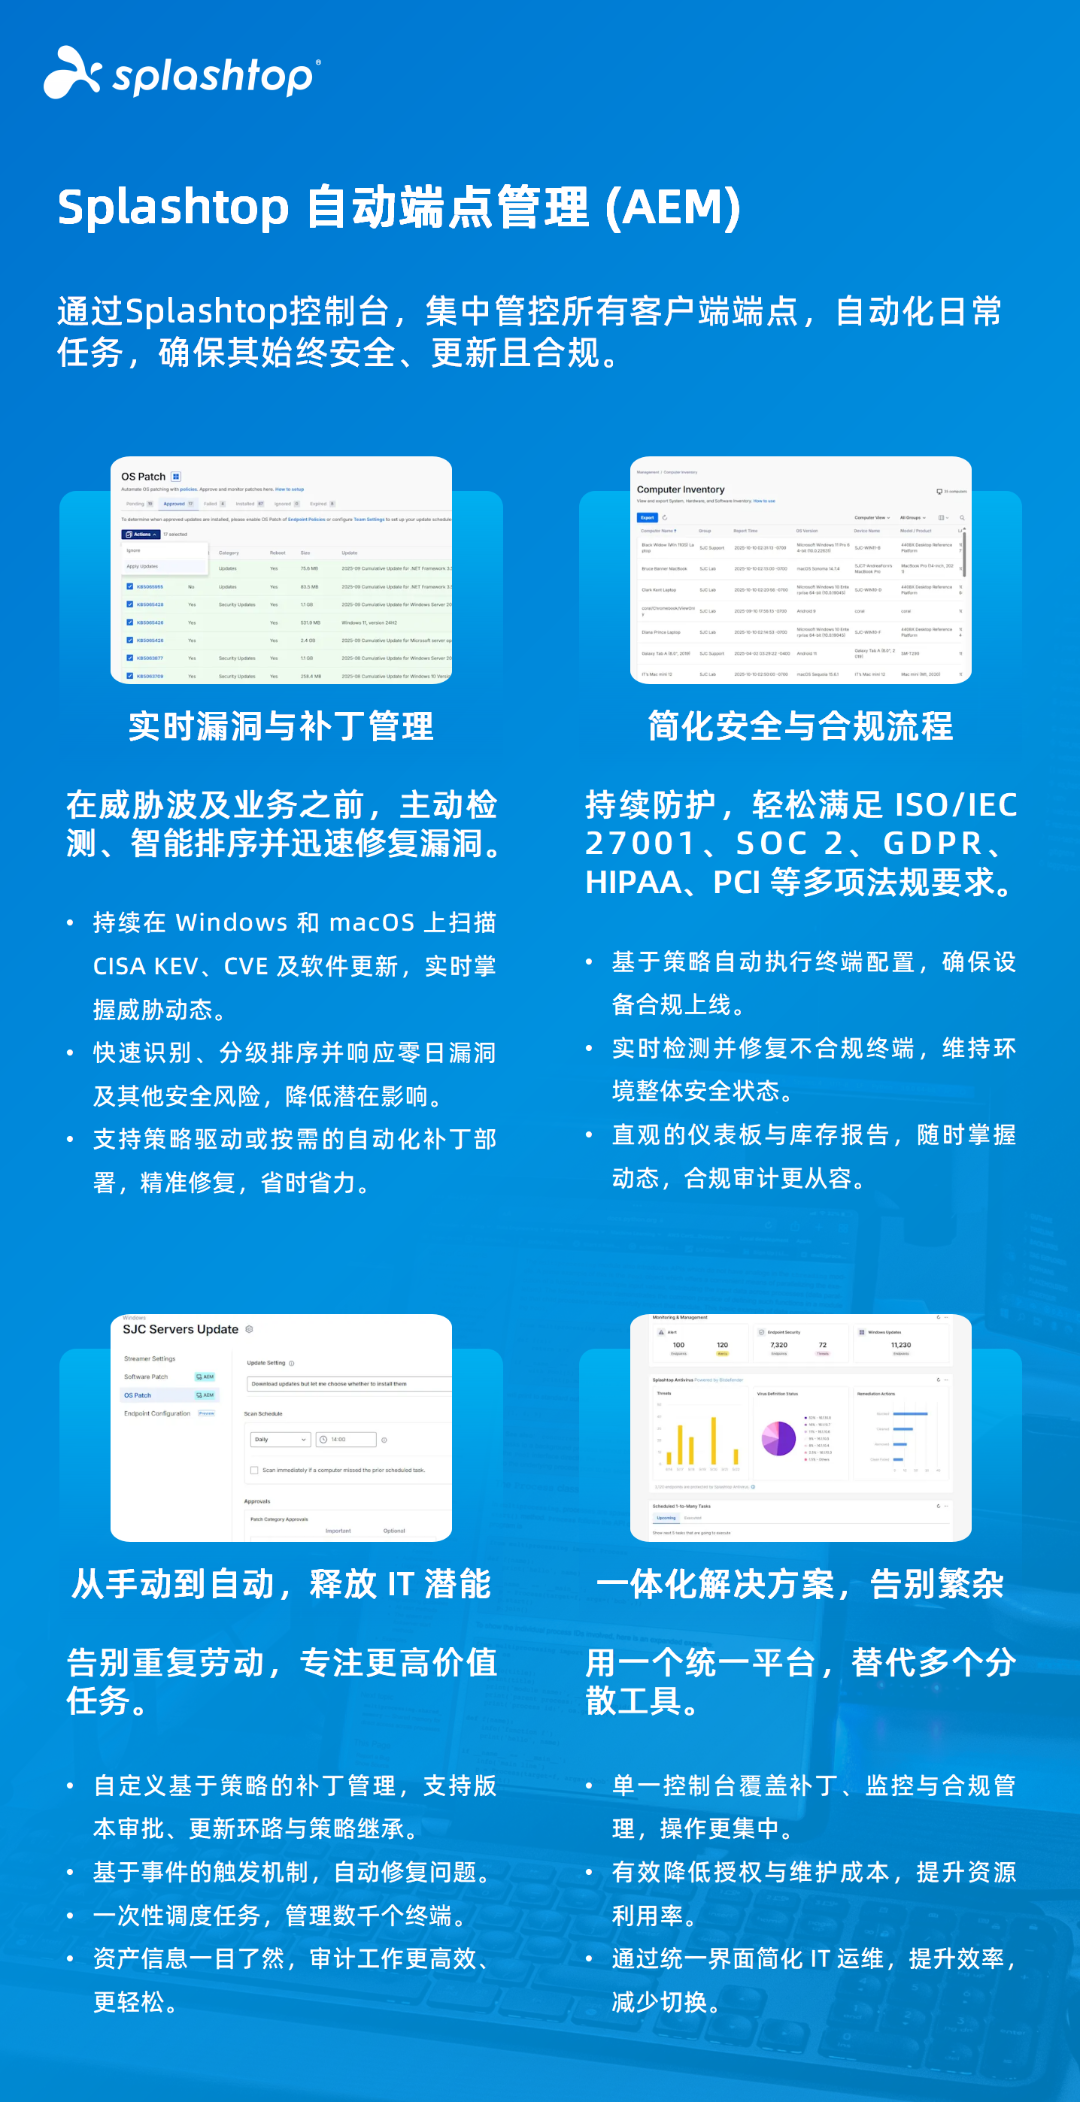
这样规模的补丁星期二,仅靠人工流程很难管理。Splashtop AEM(自动端点管理)用
统一控制台,帮助 IT 团队识别缺失的更新、加速补丁部署,并在受管终端上验证修复结果。
01
快速响应高风险漏洞,缩短风险暴露期
面对本次 DNS 服务器、DHCP 服务器、远程桌面服务等部署面极广的高危漏洞,修补速度是防护的核心。Splashtop AEM 可提供实时补丁扫描与推送,无需等待计划维护周期,快速定位存在风险的终端并下发更新,大幅缩短“补丁可用”到“修复完成”之间的空窗期。
02
自动分级补丁部署,告别手动操作
面对本次跨多领域、多优先级的补丁需求,手动修补极易出现疏漏与延迟。Splashtop AEM 支持基于策略的自动化工作流,可按优先级分批次自动部署补丁:紧急更新优先推送、常规更新按计划执行,确保全环境终端修复标准一致,无需依赖人工统计、临时脚本或加班操作。
03
全环境可见性,补丁状态一目了然
当 IT 团队无法看清哪些设备缺少更新、哪些漏洞影响自身环境时,补丁工作必然事倍功半。Splashtop AEM 提供终端健康状况、补丁状态、软件清单与漏洞暴露面的集中可视化视图,哪些终端需要关注、哪些补丁部署成功、哪些需要二次处理,全部一目了然。
04
灵活适配现有工具链,补齐能力短板
对于仍以手动方式打补丁的团队,Splashtop AEM 能实现部署自动化与策略标准化;对于已使用 Microsoft Intune 的团队,Splashtop AEM 可补上实时修补与更直接的管控能力;对于使用 RMM 的团队,Splashtop AEM 能提供更轻量、更现代的控制台,统一完成补丁、终端洞察、脚本与修复管理。
05
分级验证部署,平衡安全与稳定
Splashtop AEM 支持分阶段部署,关键更新可先在小范围验证兼容性,再分阶段全量推广,最大限度降低业务中断风险。配合脚本与修复工具,当补丁部署失败、终端长期未更新或特定系统需要额外处理时,IT 团队也能快速响应。
2026年7月的补丁星期二,漏洞总量刷新历史纪录,大量核心组件漏洞集中释放,给企业 IT 团队带来了不小的修复压力。
延迟、不全面的补丁部署,将持续为攻击者留下可乘之机。
采用结构化、基于风险的分阶段修补方法,能让 IT 团队优先处置最紧急的威胁,同时保障业务系统的稳定运行。而对全环境资产的可见性、高危漏洞的快速响应能力,以及可替代人工的自动化补丁管理流程,已成为企业应对常态化补丁管理需求的必备能力。
与其在漏洞被利用后救火,不如现在就把修复窗口抢回来。
微软
微软
+关注
关注
4
文章
6785
浏览量
108433
互联网
互联网
+关注
关注
55
文章
11376
浏览量
111437


