
 五度妙笔
 企业透视镜
 API商城

 数据库
芯盾时代如何助力企业无感替代微软AD
提到国产化替代,很多人的第一反应是换芯片、换
操作系统
、换数据库。但真正让央国企头疼的,往往是那个看不见、摸不着,却连接着一切的身份基础设施——微软
AD
。
作为企业IT架构中的“身份中枢”,AD承载着用户
认证
、权限管理、资源访问等核心职能。在国产化替代的浪潮下,AD的替代工作已经进入倒计时。然而,这项工作却远比想象中复杂:它不是简单的“卸载旧软件、安装新软件”,而是一场牵一发而动全身的系统工程。
替代微软AD,到底难在哪里?
微软AD之所以成了国产化替代中难啃的“硬骨头”,主要有以下三个原因:
1.核心服务缺一不可
微软AD的核心能力由LDAP目录服务、K
DC
密钥分发
中心
、DNS域名解析、GPO组策略引擎四大组件共同支撑。依赖这些组件的应用、终端与业务流程,在迁移过程中均可能受到影响。替代方案如果无法完整对标四大组件,迁移便难以做到真正无感。
2.新旧资产并存,容易形成“两张皮”
在国产化替代的过渡期内,Windows终端与国产操作系统(麒麟、统信、
鸿蒙
等)并存是常态。若目录系统无法统一纳管全系列终端,企业IT团队将被迫同时维护两套体系,管理成本不降反升。同时,国产操作系统的管控逻辑与Windows存在差异,还需具备差异化的组策略下发能力,才能确保国产终端管得细、管得住。
3.迁移实施门槛高,运维复杂度陡增
AD迁移涉及用户对象、组策略、终端绑定关系的整体迁移,实施过程复杂、周期漫长。迁移完成后,管理员还需面对多操作系统终端并存的日常运维。若缺少统一、可视化的管理工具与标准化的实施路径,迁移非但不能降低工作量,反而会增加日常运维负担。
综合来看,替代微软AD的新方案必须同时满足三个硬性要求:核心服务完整对标、全平台统一纳管、实施与运维门槛可控。唯有三者齐备,才能实现无感替代。
芯盾时代TD,助企业无感替代微软AD
芯盾时代为解决微软AD的替代难题,打造了企业级目录服务系统——可信目录产品(TD),助力企业平滑替代微软AD,打造自主可控、架构升级、安全可靠的身份管理与访问控制基座。
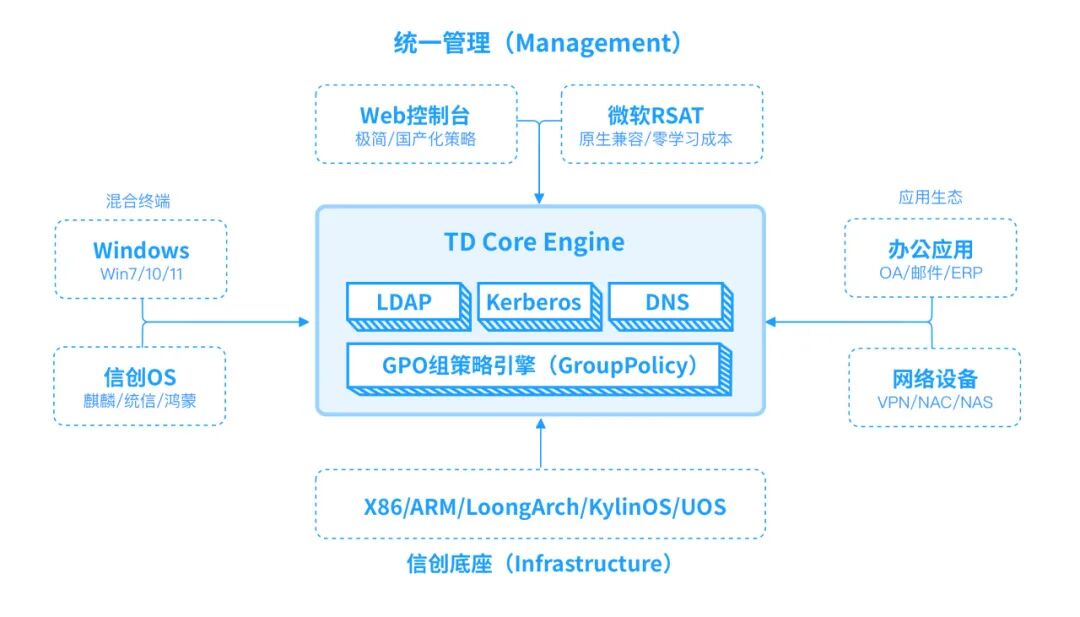
芯盾时代TD不仅在功能上实现了对微软AD的等效对标,还拥有完全自主知识产权,兼容各类国产芯片、操作系统、数据库和中间件,具备高可用性,能够帮助企业在满足监管要求的前提下,一站式实现以下功能:
1.核心服务全面对标,确保无感迁移
芯盾时代TD内置LDAP目录服务、KDC密钥分发中心、DNS域名解析、GPO组策略引擎四大核心组件,可平滑承接微软AD的核心功能,自动迁移AD数据,纳管Windows终端,接管应用设备的LDAP认证。
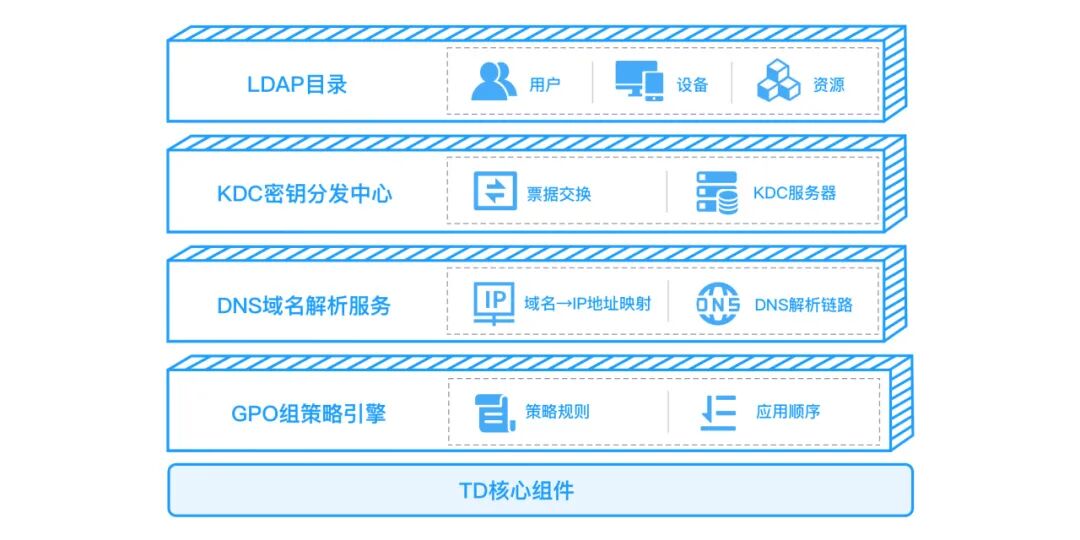
凭借扎实的技术兼容性,TD确保企业在替代过程中,原有身份管理体系与业务逻辑无需推倒重来,员工操作习惯得以完整保留。
2.全平台统一纳管,各类终端平滑融入
芯盾时代TD支持Windows、KylinOS(麒麟)、UOS(统信)、
HarmonyOS
(鸿蒙)及macOS等全系列操作系统的统一管理。无论处于混合终端共存的过渡期,还是国产化替代完成后,企业均可通过统一平台实现身份信息与设备状态的实时管控。
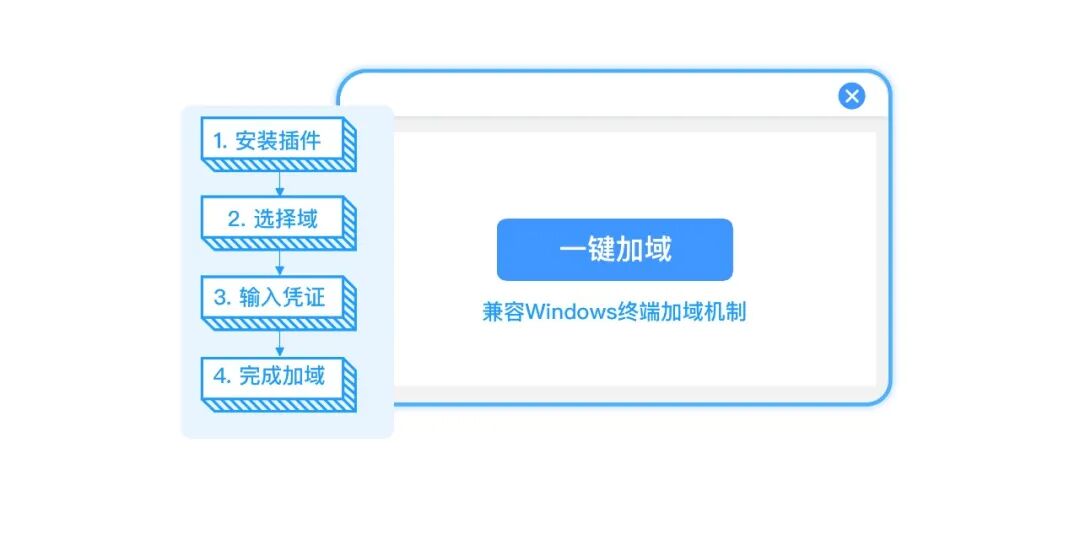
针对麒麟、统信等国产终端,TD提供完备的差异化组策略管理能力,通过精细化策略下发,确保国产化终端管得细、管得住。
3.全Web化运维,五步迁移可靠高效
芯盾时代TD提供可视化的Web管理控制台,集成用户、终端、组策略、域名等管理模块,支持服务端一键部署与终端图形化一键加域,大幅降低实施门槛、缩短配置周期,降低人员学习成本,确保IT管理员快速上手、高效运维。
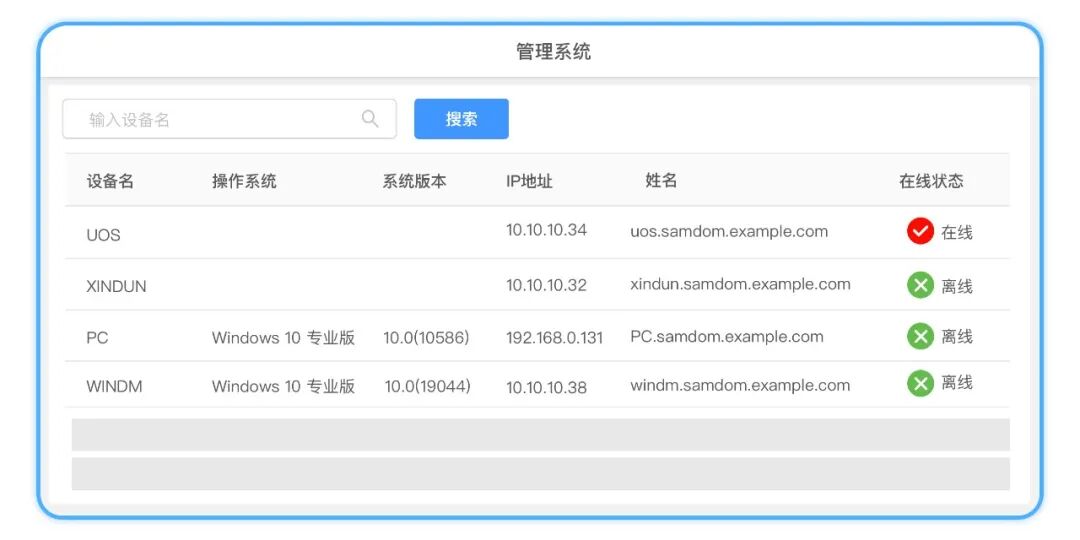
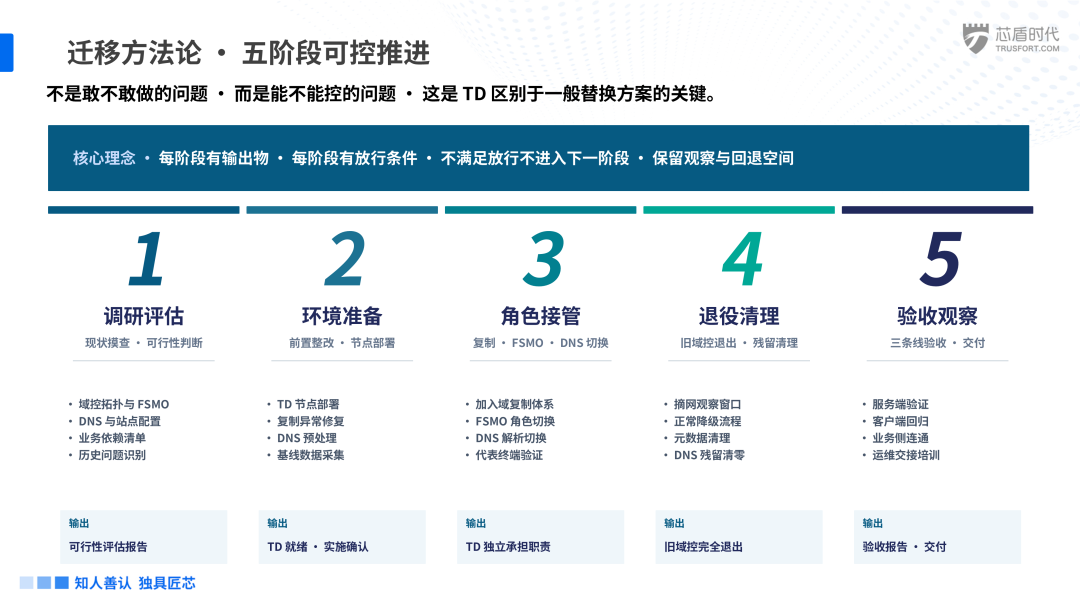
同时,基于大量微软AD替代项目经验,芯盾时代沉淀出一套成熟的“五步走”迁移方法论:从调研评估、环境准备,到角色接管、退役清理,直至最终验收观察,每一阶段均有明确的产出物与放行条件,并保留充足的观察与回退空间,确保AD数据自动迁移过程中业务连续性不受影响。
TD+IAM深度联动,从“基础替代”到“治理升维”
对于企业而言,替代微软AD绝不是单纯的国产化替代,而是打造适配混合云架构的身份与终端管理基座,为IT架构的升级奠定基础。
作为统一身份管理市场的头部厂商,芯盾时代凭借强大的研发能力、丰富的项目经验,实现了可信目录产品(TD)与用户身份与访问管理平台(IAM)的深度融合,帮助企业打破办公域和业务域的数据壁垒,构建符合混合云环境的身份管理体系:
1.身份信息的一体化管理
芯盾时代TD与IAM实现了数据与密码的双向深度同步。当HR系统发生人员变动时,相关信息会自动流转至TD,从而实现业务域与办公域身份信息的互通互信,提升企业的管理效能。
2.混合云架构的安全加固
面对云地混合的复杂环境,TD+IAM的组合发挥着“身份网关”的关键作用。它不仅支持多因素认证(App扫码、人脸识别、动态口令等),补齐了微软AD认证方式单一的安全短板,更通过云上、本地一体化的身份管理能力,为企业奠定了坚实的混合云安全基座。
3.管理效能的大幅提升
依托TD+IAM的“黄金组合”,企业能够为员工提供更佳的操作体验。借助TD和IAM的互信登录功能,员工通过TD加域的终端登录后,配合IAM的单点登录能力,可实现“一次认证,全网通行”,无需反复登录,大幅提升了日常办公效率。
微软AD迁移是央国企国产化替代大考中的关键一题,但也是企业重构身份管理架构的难得契机。如果替代得当,企业的身份安全基座将更加牢固;如果替代不当,将为企业的数智化转型埋下隐患。
芯盾时代TD凭借自主可控、无感替代、全平台纳管以及与IAM深度融合等核心价值,能够帮助各行业客户稳步完成这一至关重要的架构升级,让国产化替代成为推动企业治理能力持续升级的新动力。
微软
微软
+关注
关注
4
文章
6802
浏览量
108820
软件
软件
+关注
关注
69
文章
5602
浏览量
93884
芯盾时代
芯盾时代
+关注
关注
0
文章
423
浏览量
2957
原文标题:微软AD国产化替代倒计时丨想要无感替代,企业必须做好这三件事
文章出处:【微信号:trusfort,微信公众号:芯盾时代】欢迎添加关注!文章转载请注明出处。


